PHP2Shell 漏洞資訊說明:達梭系統(Dassault Systèmes)產品安全評估狀態與因應指引
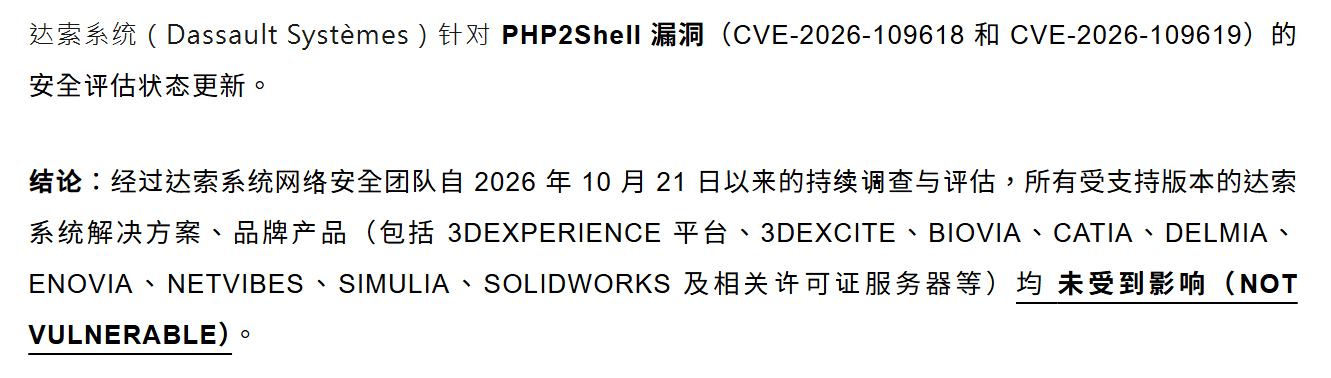
受支援版本評估結果:NOT VULNERABLE(未受影響)。
針對近期備受關注的 PHP2Shell 漏洞(CVE-2026-109618、CVE-2026-109619),青騰國際轉達達梭系統(Dassault Systèmes)原廠網路安全團隊自 2026 年 10 月 21 日以來的持續調查與評估,協助企業客戶全面掌握產品安全狀態與適用範圍。
一、 原廠評估結果:受支援版本列為「未受影響(NOT VULNERABLE)」
根據達梭系統資安團隊自 2026 年 10 月 21 日起展開的深入調查與評估結果指出:
- .評估狀態:文中所列產品及解決方案之受支援版本,其評估狀態為 NOT VULNERABLE(未受此漏洞影響)。
- .範圍限制:此安全狀態僅針對上述兩項特定漏洞及指定產品範圍,並不構成對整體 IT 環境、第三方元件或其他未列出風險的全面性安全保證。
重點結論
受支援版本的達梭系統產品未受 CVE-2026-109618、CVE-2026-109619 影響;但此結論僅限指定漏洞與產品範圍,企業仍應持續進行常態資安維護。
二、 涵蓋產品與部署方式範圍
本次原廠評估資訊涵蓋之達梭系統主要品牌與解決方案包含:
- .3DEXPERIENCE Platform:適用於 R2022x Golden 及更新版本,涵蓋雲端(SaaS)與本地部署(On-Premise)。
- .全系列品牌軟體:包含 3DEXCITE、BIOVIA、CATIA、DELMIA、ENOVIA、NETVIBES、SIMULIA、SOLIDWORKS 等文中列示之系列產品。
- .授權服務:包含達梭系統授權伺服器(DSLS)及託管 DSLS 服務。
💡 注意事項:其他品牌產品仍須依各自的官方支援狀態與具體版本資訊進行確認,切勿直接套用平台版本範圍。
三、 企業客戶自我檢測與資安建議
為了確保企業 IT 環境的安全,建議用戶在判讀漏洞影響時採取以下步驟與原則:
- .確認環境細節:請先釐清實際使用的產品名稱、完整版本、修補層級與部署方式,再與原廠適用範圍進行對照。
- .持續維護受支援版本:即使評估為未受影響,使用受支援版本的用戶仍應遵循既有資安管理流程,持續關注原廠更新與安全通知。
- .停用或升級舊版系統:若使用已停止支援(Out-of-Support)的舊版系統,請勿直接套用「未受影響」的結論,應儘速規劃版本升級。
- .審視第三方與自訂元件:若企業環境中包含第三方系統、自訂整合元件,或與達梭產品共存於同一伺服器/網路環境中的獨立 PHP 應用程式,其潛在風險需另行檢視。針對 PHP 運行環境相關漏洞,建議同步確認並將版本更新至安全修補層級(如 PHP 8.2.35、8.3.36、8.4.27、8.5.12 或更新版本),此部分無法直接由達梭系統的評估結果進行推論。
- .維持常態防護:本公告不應被解讀為可停止日常的系統更新、弱點掃描或其他資安維護作業。
四、 專業諮詢與聯絡方式
若您的企業團隊對於現有達梭系統產品的適用範圍、版本升級或資安防護有任何疑問,歡迎隨時與青騰國際有限公司聯繫。
來信或聯繫時,建議您提供以下資訊以加速協助:
- .產品名稱與版本號
- .部署方式(雲端 SaaS 或本地部署 On-Premise)
我們將竭誠協助您進一步向原廠釐清相關事項。
📞 青騰國際:您的 CATIA & 3DEXPERIENCE 專家夥伴
青騰國際 作為達梭系統在台灣的頂尖合作夥伴,能讓世界級解決方案落地:
- .在地化導入與顧問技術支援,降低轉型風險
- .完整教育訓練與青騰學院資源,加速人才成長
對版本、部署方式或資安議題有疑問嗎?
立即聯繫青騰的專家顧問!
免責聲明
本文係青騰國際轉達之原廠產品安全資訊,並非青騰國際自行執行之漏洞檢測報告。產品實際影響狀態、支援範圍與處置方式,仍應以達梭系統最新正式公告或針對個別環境之書面回覆為準。
資安評估結果是起點而非終點。釐清環境細節、持續維護受支援版本,並與原廠及專業顧問保持聯繫,才能讓企業研發環境長期穩健運作。
達梭系統CATIA / 3DEXPERIENCE代理商 青騰國際